
數位時代 劉映茹
「我們深感歉意」91APP 道歉了!公布 18 天資安調查報告,董座何英圻致歉:是我們的疏失
替品牌架設官網與App的電商技術服務商91APP,旗下Commerce Cloud其中一座訂單資料庫於10月3日遭AI自動化滲透工具攻擊,部分訂單資料遭駭客攻擊非法擷取;隨後,消費者陸續收到冒用品牌名義的詐騙信,信中包含真實的訂單資訊。
91APP今(22日)公布18天階段性調查報告,並由副總經理程開佑向《數位時代》說明事件始末和後續處理方式。
重點一:已上線專屬網頁說明補償計畫,經確認因本事件遭詐騙而有財產損失的消費者,將提供全面補償。疑似受害的消費者可先透過頁面上的線上客服、電話或服務信箱登記。
重點二:對自家品牌客戶,91APP已協助品牌向可能受影響的會員發送防詐通知,並將依個資法規定協助辦理正式通知;同時與各品牌個別商議受影響會員的補償措施,確認後將陸續公布。
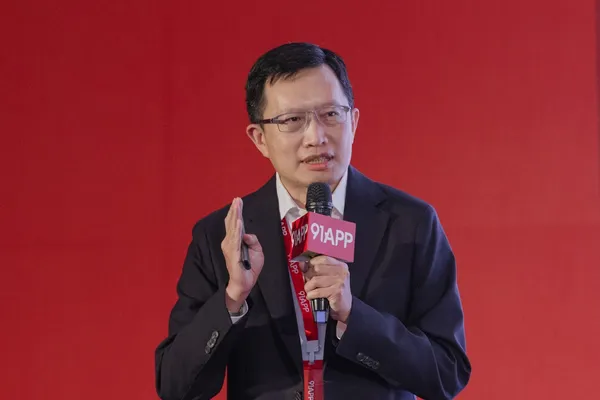
重點三:對於沒有第一時間提供客戶詳細說明,91APP董事長暨執行長何英圻解釋並致歉:「在懷疑與確認之間,我們選擇先查明再通知,是為了避免在未確認前提供錯誤資訊;但結果讓品牌客戶和消費者承受了更長時間的不安與壓力。回頭看,10/8成立緊急小組時,就應當同時提醒品牌,這是91APP的疏失。我們向所有受到影響的品牌客戶與消費者致上最深切的歉意。」
不過對於究竟有多少品牌和消費者資料外洩?外洩了哪些資料?程開佑表示,可以確定的是消費者的信用卡資料並未外洩,但具體的受影響品牌數、消費者人數、資料筆數及遭存取的具體欄位等,須待下週配合主管機關行政檢查進度進一步說明。
10月4日接獲通報、15日才通知客戶,91APP事件時間軸一次看
程開佑指出,公司10月4日首次接獲客戶通報,反映消費者收到可疑詐騙訊息。10月7日,91APP再收到5家品牌反映,隔日成立緊急應變小組,並決定委請外部資安團隊協助調查。
程開佑表示,91APP初期檢查系統與對外串接資料時,發現詐騙信件格式與市場上其他案件相似,部分內容又與91APP及客戶端掌握的訂單紀錄不一致,因此一度無法判定資料從哪個環節流出。
91APP於10月9日確認委託資安公司奧義智慧協助調查,並在連假期間擴大盤查。直到10月14日外部團隊進駐後,才確認攻擊軌跡與系統破口。公司隨後下架遭入侵工具、隔離網路、關閉資料庫對外連線,停用相關帳號並更換金鑰,於當日晚間11時完成阻斷;10月15日向主管機關通報並向客戶說明,16日對外發布重大訊息。
從10月4日收到第一起異常通報,到15日通知客戶,中間相隔約11天;即使從10月8日成立緊急應變小組計算,91APP也是約一週後才開始通知客戶。
程開佑坦言,公司原本希望先查明來源,避免在尚未確認前提供錯誤資訊,但回頭來看,10月8日即使無法提出完整調查結果,也應先提醒品牌,「這是我們的疏失」。
91APP表示,攻擊者使用ARTEX等AI自動化滲透工具。ARTEX原本供資安人員檢查系統弱點,但也可能被駭客拿來自動尋找入侵入口。「在AI時代下,駭客的攻擊門檻和成本都變很低。」這也是軟體即服務(SaaS)公司需要嚴肅面對的問題。程開佑表示,公司接下來必然會對資安防範和事件處理流程做進一步改善,但同樣待下週才會公布具體做法。
(本文出自數位時代)
